

万能脱壳工具是一款面向软件分析、代码审查和安全研究场景的工具类应用,主要用于处理应用或可执行文件的加壳保护,方便开发者、安全研究人员及具备相关技术基础的用户分析程序结构与运行行为。使用时应确保目标文件来源合法,并已获得必要的分析授权。
软件功能
脱壳处理:识别目标应用的壳层结构并尝试移除保护,恢复相对完整的代码与资源,便于后续进行静态分析或调试。
多格式支持:支持APK、EXE等常见文件格式,可满足Android与Windows平台的基础分析需求。
动态调试辅助:在应用运行期间监控相关行为,帮助用户定位关键逻辑、异常操作及可能影响程序运行的环节。
IPA获取辅助:支持拦截和获取IPA地址,为iOS应用包的后续分析准备文件。
软件特色
多算法适配:内置多种脱壳方案,可根据不同壳类型匹配处理策略,适用于不同保护机制的分析任务。
流程较为简化:通过悬浮窗和一键触发方式减少配置步骤,方便快速执行基础脱壳操作。
壳特征持续适配:特征库会随版本更新进行调整,用于应对不断变化的应用保护方式。
适用场景较广:既可用于移动应用分析,也可处理部分桌面程序,适合开展程序结构研究、漏洞排查和行为分析。
使用教程
1.安装万能脱壳工具并打开应用,首次使用时根据系统提示授予必要权限。
2.进入软件后点击启动按钮,桌面上会显示悬浮窗。
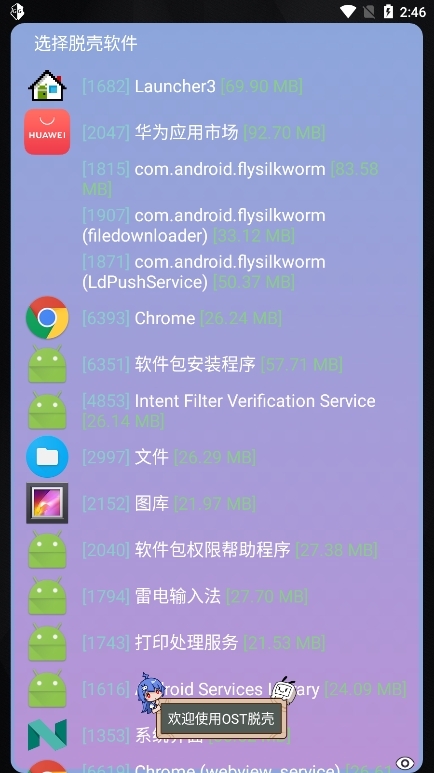
3.点击悬浮窗,在应用列表中选择需要分析的目标应用。
4.在弹出的进程界面中选择对应的内存项,并根据目标程序设置相关参数。
5.等待处理完成后,进入软件指定目录查看生成文件,也可以通过文件管理器进行查找。请仅对获得合法授权的文件进行分析。
常见问题
1.使用该工具是否需要root权限?
是的,大多数脱壳操作需要访问系统底层进程,因此设备通常需要具备root权限。未获取root权限时,可能无法正常执行脱壳任务或调出悬浮窗。
2.脱壳后的文件在哪里查看?
处理结果通常保存在应用默认目录,例如/sdcard/万能脱壳工具/。用户可以通过文件管理器进入查看,也可以在软件的历史记录中定位生成文件。